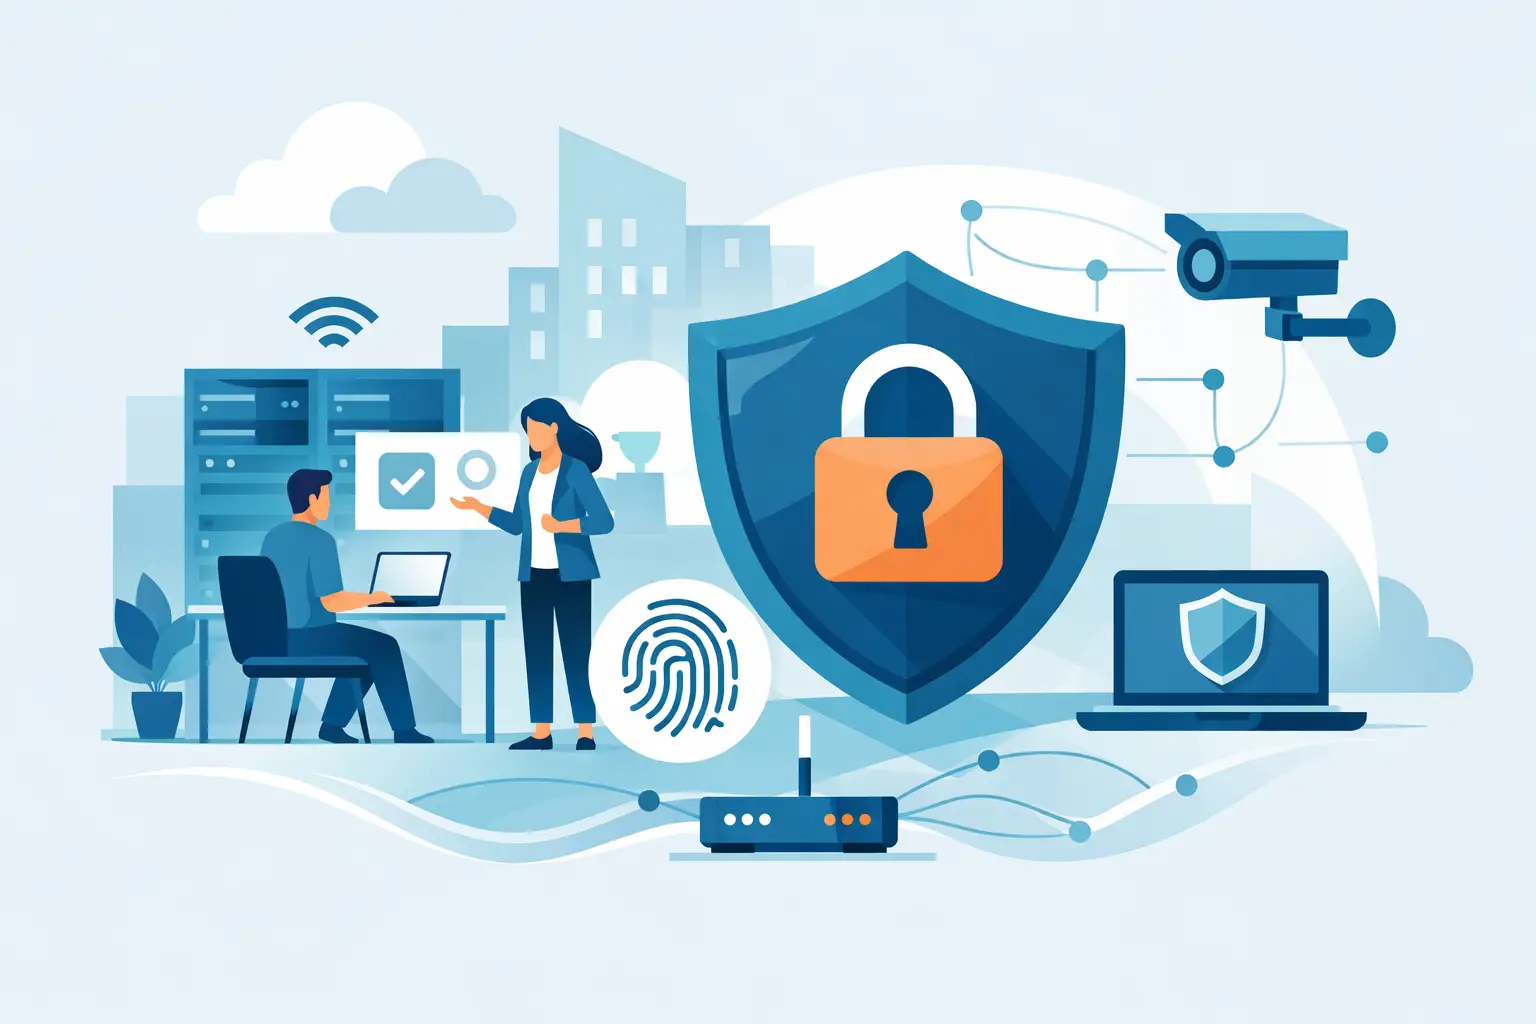
Een medewerker klikt op een overtuigende factuurmail, een oud wachtwoord lekt uit of de wifi voor gasten blijkt toch toegang te geven tot bedrijfsapparatuur. Voor veel ondernemers begint een beveiligingsincident niet met een spectaculair cyberaanvalsscenario, maar met een klein moment van onoplettendheid. Goede netwerkbeveiliging voor organisaties is daarom geen technisch prestigeproject. Het is de basis om door te kunnen werken, klanten te beschermen en niet dagenlang brandjes te hoeven blussen.
De vraag is dus niet alleen welke beveiliging je moet kopen. De belangrijkere vraag is: waar kan het in je organisatie misgaan, en wat is een werkbare manier om dat risico te verkleinen? Een accountantskantoor heeft andere aandachtspunten dan een creatief bureau met veel freelancers. Toch zijn de fundamenten opvallend vergelijkbaar.
Begin met zicht op je netwerk
Beveiliging werkt pas als je weet wat je beschermt. In veel organisaties is het netwerk in de loop der jaren gegroeid: een extra access point, een printer die niemand beheert, een oude router in een kast en medewerkers die op eigen telefoons mail lezen. Dat is begrijpelijk, maar het maakt de omgeving lastig te overzien.
Breng daarom eerst apparaten, verbindingen en gebruikers in kaart. Welke laptops, telefoons, printers, servers en slimme apparaten zijn verbonden? Wie heeft toegang tot welke systemen? Welke applicaties bevatten klant-, personeels- of financiële gegevens? En welke partijen kunnen op afstand inloggen?
Dit hoeft geen dik rapport te worden. Een helder overzicht is genoeg om gerichte keuzes te maken. Zonder dat overzicht kun je wel een goede firewall plaatsen, maar blijft er mogelijk een vergeten apparaat of account openstaan.
Scheid wat niet bij elkaar hoort
Een plat netwerk is makkelijk aan te leggen, maar minder verstandig. Dan staan werkplekken, printers, camera's, vergaderschermen en gastgebruikers allemaal in hetzelfde digitale vertrek. Krijgt iemand toegang tot één apparaat, dan is de stap naar andere systemen vaak klein.
Netwerksegmentatie brengt orde aan. Je deelt het netwerk op in afzonderlijke delen, bijvoorbeeld voor medewerkers, gasten, telefoons, IoT-apparaten zoals camera's en kritische systemen. Een gast op de wifi kan dan internetten, maar niet bij de financiële administratie. Een gehackte camera krijgt niet zomaar contact met laptops of bestanden.
Gastwifi is meer dan een extra wachtwoord
Een apart gastnetwerk is een eenvoudige maatregel met veel effect. Bezoekers, leveranciers en privéapparaten van medewerkers hoeven niet op hetzelfde netwerk als bedrijfsapparatuur. Zorg er ook voor dat het gastnetwerk geen toegang heeft tot interne apparaten.
Dit geldt net zo goed voor een organisatie die veel met flexplekken werkt. Een netwerk waar onbekende apparaten regelmatig verschijnen, vraagt om duidelijke toegangsregels. Gemak voor bezoekers is prima, zolang het niet ten koste gaat van je interne omgeving.
Kies een firewall die actief meedenkt
Een firewall is de digitale portier van je netwerk. Hij bepaalt welk verkeer naar binnen en buiten mag. De goedkope router van een consumentenabonnement biedt vaak een basisniveau, maar is voor een organisatie die afhankelijk is van cloudapplicaties, telefonie en klantgegevens meestal niet voldoende.
Een zakelijke firewall kan verkeer inspecteren, verdachte verbindingen blokkeren, ongewenste websites tegengaan en inzicht geven in wat er op het netwerk gebeurt. Dat laatste is minstens zo waardevol. Als je pas na een incident ziet dat een apparaat wekenlang vreemde data heeft verstuurd, ben je te laat.
Let bij de keuze niet alleen op technische specificaties. De firewall moet passen bij je internetverbinding, het aantal werkplekken, thuiswerkers en de toepassingen die je gebruikt. Ook beheer telt mee. Een goed apparaat dat nooit updates krijgt of waarvan meldingen door niemand worden bekeken, beschermt minder dan je denkt.
Maak inloggen moeilijk voor indringers, niet voor medewerkers
Veel aanvallen beginnen bij een account. Een gestolen wachtwoord geeft een aanvaller soms direct toegang tot e-mail, cloudbestanden of een beheerdersomgeving. Daarom is multifactorauthenticatie, vaak afgekort als MFA, een van de verstandigste maatregelen die een organisatie kan nemen.
Met MFA is een wachtwoord alleen niet genoeg. De gebruiker bevestigt de aanmelding bijvoorbeeld via een app, beveiligingssleutel of extra code. Dat is een kleine extra handeling, maar het voorkomt dat een gelekt wachtwoord automatisch een open deur wordt.
Kies wel een aanpak die medewerkers begrijpen. Leg uit waarom de extra controle nodig is, regel een duidelijk proces voor een nieuwe telefoon en voorkom dat mensen codes met elkaar delen omdat het te ingewikkeld is gemaakt. Beveiliging die niet wordt gebruikt, bestaat alleen op papier.
Geef toegang op basis van iemands werk
Niet iedereen hoeft overal bij te kunnen. Een medewerker van sales heeft meestal geen toegang nodig tot personeelsdossiers, en een externe boekhouder hoeft niet op het hele netwerk te werken. Beperk toegang tot wat iemand nodig heeft voor zijn of haar functie.
Controleer ook periodiek of die toegang nog klopt. Vooral bij functiewijzigingen en uitdiensttreding gaat het mis. Een oud account dat nog actief is, is een onnodig risico. Maak één persoon verantwoordelijk voor het doorgeven en uitvoeren van deze wijzigingen, ook als IT extern is belegd.
Updates zijn onderhoud, geen bijzaak
Software-updates voelen soms als een hinderlijke onderbreking. Toch repareren ze regelmatig beveiligingslekken die al bekend zijn bij criminelen. Wie updates uitstelt, laat die deur langer op een kier staan.
Zorg daarom voor een vaste aanpak voor laptops, telefoons, wifi-apparatuur, firewalls en andere netwerkonderdelen. Automatisch bijwerken is vaak verstandig, maar niet altijd genoeg. Kritische systemen verdienen controle: is de update goed uitgevoerd en blijft de toepassing werken?
Voor organisaties met specialistische software kan het verstandig zijn updates eerst gecontroleerd te testen. Dat kost iets meer voorbereiding, maar voorkomt dat een noodzakelijke beveiligingspatch onverwacht een bedrijfsproces raakt. Het gaat niet om blind alles installeren, maar om consequent onderhoud met duidelijke verantwoordelijkheid.
Reken op phishing en bereid mensen daarop voor
Techniek vangt veel af, maar niet alles. Een overtuigende phishingmail kan eruitzien alsof hij van een bekende leverancier, collega of bank komt. Zeker wanneer iemand haast heeft, kan één klik genoeg zijn om inloggegevens of toegang te verliezen.
Maak phishing daarom bespreekbaar zonder medewerkers af te rekenen op fouten. Mensen moeten het snel durven melden als ze iets verdachts hebben geopend of hun gegevens hebben ingevuld. Een melding binnen vijf minuten kan veel schade beperken. Een medewerker die bang is voor een verwijt en pas de volgende dag iets zegt, geeft een aanvaller tijd.
Korte, herkenbare instructies werken beter dan een jaarlijkse presentatie vol jargon. Bespreek bijvoorbeeld hoe medewerkers een afzender controleren, waarom een urgente betaalverzoekmail extra aandacht verdient en bij wie ze direct aan de bel trekken. Herhaal die afspraken regelmatig.
Zorg dat thuiswerken geen achterdeur wordt
Thuiswerken en werken onderweg zijn normaal geworden. Dat betekent ook dat je netwerk niet stopt bij de kantoordeur. Medewerkers gebruiken thuiswifi, mobiele netwerken en soms een gedeelde computeromgeving. Daar moet je beveiligingsbeleid rekening mee houden.
Beveiligde toegang via een VPN of een goed ingerichte cloudomgeving kan nodig zijn, afhankelijk van de systemen die medewerkers gebruiken. Een VPN is geen wondermiddel. Als een laptop besmet is of een account onvoldoende beschermd, neemt het risico gewoon mee naar binnen.
Minimaal wil je weten welke apparaten toegang krijgen tot bedrijfsdata, of ze zijn versleuteld, up-to-date zijn en met een schermvergrendeling werken. Voor gevoelige gegevens is beheer van zakelijke apparaten vaak verstandiger dan volledig vertrouwen op privéapparatuur. Dat vraagt om duidelijke afspraken, niet om wantrouwen.
Back-ups beperken de schade van een geslaagde aanval
Een goede netwerkbeveiliging verkleint de kans op problemen, maar sluit ze niet uit. Ransomware, een menselijke fout of een defect apparaat kan bestanden alsnog onbruikbaar maken. Dan is een herstelbare back-up je vangnet.
Controleer niet alleen óf er een back-up draait, maar ook wat erin zit, hoe snel je kunt herstellen en of de back-up zelf voldoende beschermd is. Een back-up die permanent verbonden is met hetzelfde netwerk kan bij ransomware eveneens geraakt worden. Bewaar daarom minstens één kopie gescheiden van de primaire omgeving.
Test herstel ook echt. Een groen vinkje in een beheersysteem zegt niet automatisch dat een volledig dossier, mailbox of projectmap bruikbaar terugkomt. Kies enkele scenario's en oefen ze. Dat levert rust op wanneer tijd ineens schaars is.
Wie kijkt er mee als er iets afwijkt?
Beveiliging is geen eenmalige installatie. Nieuwe medewerkers, applicaties en apparaten veranderen je omgeving voortdurend. Zonder monitoring merk je afwijkingen vaak pas op als een klant belt, bestanden zijn versleuteld of internetbankieren niet meer werkt.
Leg daarom vast wie meldingen beoordeelt en hoe snel er gehandeld wordt. Voor een klein bedrijf is 24 uur per dag eigen monitoring niet realistisch. Dan is een partner die netwerk, werkplekken, internet en beveiliging beheert vaak praktischer. Wel is het belangrijk dat je weet wat die dienstverlening inhoudt: welke signalen worden bewaakt, wie neemt contact op en welke acties mogen direct worden uitgevoerd?
Bij IPCloud begint dat niet met een standaardpakket, maar met een goed gesprek over hoe je mensen werken en waar de continuïteit werkelijk van afhangt. Pas daarna ontstaat een oplossing die veilig is én dagelijks prettig werkt.
Maak een plan voor als het toch gebeurt
Ook een goed beveiligde organisatie kan een incident krijgen. De kwaliteit van je reactie bepaalt dan vaak de uiteindelijke schade. Spreek vooraf af wie beslist, wie de IT-partner belt, hoe medewerkers worden geïnformeerd en welke systemen prioriteit hebben.
Houd het plan kort en bruikbaar. Niemand zoekt tijdens een storing in een map met vijftig pagina's. Zet contactgegevens, eerste acties en verantwoordelijkheden op een plek die ook beschikbaar is als e-mail of bestanden tijdelijk niet bereikbaar zijn.
De beste beveiligingsmaatregelen vallen nauwelijks op. Medewerkers kunnen bellen, samenwerken en bestanden delen zonder onnodige obstakels. Juist dat is het doel: een netwerk dat stil op de achtergrond zijn werk doet, zodat je mensen met vertrouwen het hunne kunnen doen.